
Formålet med opkaldsverifikation er at få svar på ét enkelt spørgsmål: Er den, der ringer, den, vedkommende giver sig ud for at være?
Men måden, vi tjekker det på, har ændret sig en hel del gennem årene.
Lad os se på nogle traditionelle metoder og derefter på, hvordan opkaldsverifikation med eID-fungerer i dag.
Traditionelle metoder til opkaldsverifikation
Historisk set har virksomhederne benyttet sig af flere forskellige metoder til at verificere dem, der ringer:
- Sikkerhedsspørgsmål: "Hvor er du født?" Disse er nemme at huske, men også nemme at gætte. (I nogle tilfælde kan svindlere svare på spørgsmålene i over 90 % af tilfældene.)
- PIN-koder eller adgangskoder: Indtast din kode. Denne fremgangsmåde er sårbar over for phishing og social engineering.
- CPR- nummer: »De sidste fire tal i dit CPR-nummer?« Problemet her er, at kendskab til sådanne oplysninger ikke rigtig beviser, at du er den pågældende person. CPR-numre afsløres let i almindelige samtaler eller lækkes i store datalækager.
- Engangskoder (OTP’er): Engangskoder, der sendes til brugerens telefonnummer eller e-mail. Selvom de er bedre end faste adgangskoder, er de stadig ikke immune over for SIM-swap og phishing-angreb.
- Sammenligning af opkalds-ID via automatisk nummeridentifikation (ANI): »Findes nummeret, der ringes fra, i vores system?« Dette gør ikke meget for at forhindre opkald fra stjålne telefoner eller nummerforfalskning.
- Stemme-biometri: Her forsøger man automatisk at identificere og matche stemmen på den, der ringer, med en eksisterende kunde. Desværre gør moderne AI-stemmekloning denne metode langt mindre sikker, end den plejede at være.
Hver af disse klassiske metoder har sine egne fordele og ulemper. Nogle er nemme at implementere, men mindre sikre. Andre giver bedre sikkerhed men skaber ekstra besvær.
Men der findes en bedre løsning.
Opkaldsverifikation med eID
Virksomheder går i stigende grad over til opkaldsverifikation med eID.
I stedet for at stille kontrolspørgsmål eller rode rundt med koder kan kunden bevise sin identitet med MitID-appen, som de allerede har og bruger. Desuden foregår hele processen på deres egen telefon.
Derfor er opkaldsverifikation med eID både mere sikker og mere brugervenlig end de traditionelle metoder.
Under et opkald kan denne type autentifikation udløses på to måder:
- Af telefonsystemet, enten automatisk for eksisterende kunder eller efter at den, der ringer, har angivet en identifikator via IVR-menuen (interaktivt stemmesvar). Dette kan endda ske, mens den, der ringer, står i kø.
- Af kundeservicemedarbejderen som en del af samtalen. Dette giver medarbejderne en vis frihed til at afgøre, om og hvornår CIBA-forløbet skal igangsættes.
I begge tilfælde er resten af forløbet stort set identisk, når det først er sat i gang.
Lad os se på, hvad der rent faktisk sker på det tidspunkt.
Tredjepartsprocessen
Hvert autentifikationsforløb, der er baseret på eID'er, involverer tre parter:
- Medarbejderen: Kundeservicemedarbejderen (eller systemet), der udløser autentifikationsanmodningen.
- Kunden (eller den, der ringer): Den person, der skal autentificere sig ved hjælp af eID.
- Autorisationsserveren: Den "mellemmand", der håndterer selve verifikationen.
Hvad oplever medarbejderen?
Set med medarbejdernes briller er det hele ret ligetil.
Det eneste, de skal gøre, er at indtaste kundens identifikator for at starte CIBA-forløbet. Derefter skal de bare vente.
Når kunden er blevet godkendt, ser medarbejderen status "Verificeret" på skærmen.
Det er det.
Medarbejderen kan nu fortsætte med at hjælpe den verificerede kunde.
Hvad oplever den, der ringer?
Fra kundens side er processen lidt mere omfattende, men ikke så meget anderledes end den måde, de ville bruge MitID på i enhver anden situation.
Først vil man, afhængigt af eID'en, se en push-besked på sin telefon med en anmodning om at starte godkendelsesprocessen.
Som en del af dette trin kan kunden også blive bedt om at bekræfte, om vedkommende rent faktisk har ringet til virksomheden. Dette hjælper med at forhindre indgående svindel og giver den, der ringer, mulighed for at afbryde forløbet, hvis det er nødvendigt.
Hvis den, der ringer, accepterer anmodningen, er resten en velkendt proces: Den, der ringer, bruger sin MitID-app til at bekræfte sin identitet som normalt.
Derefter kan kunden tale med kundeservicemedarbejderen efter at have bekræftet sin identitet.
Hvad sker der bag kulisserne?
Kort sagt: En hel masse.
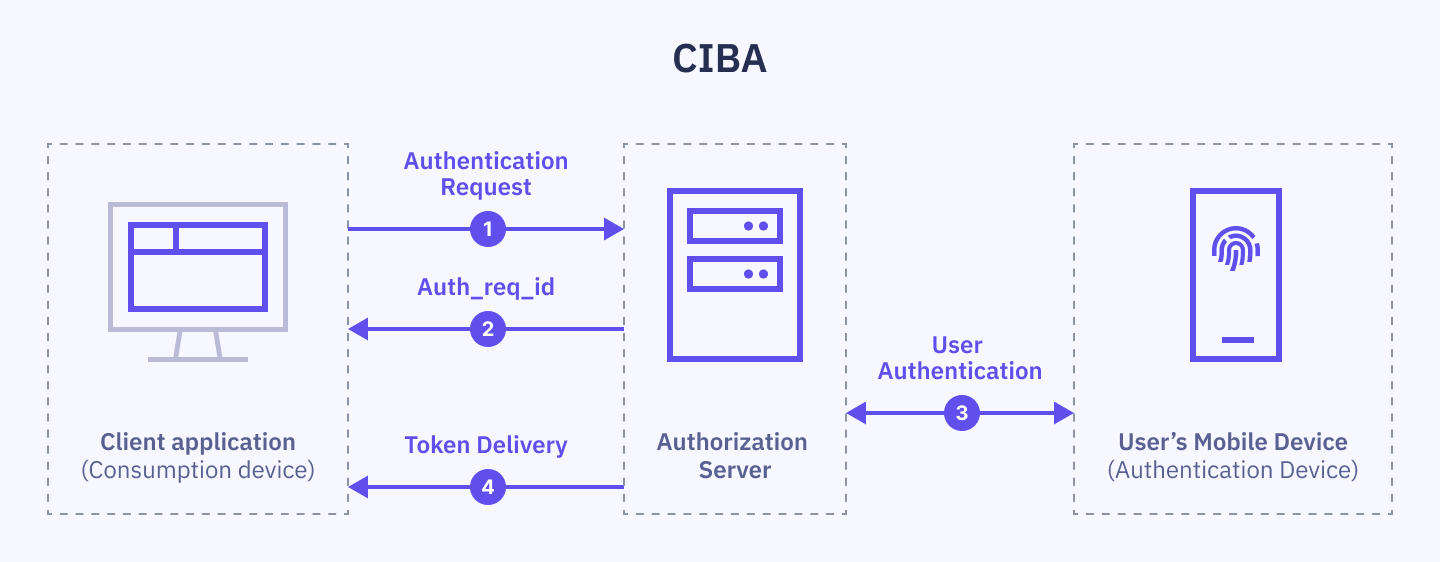
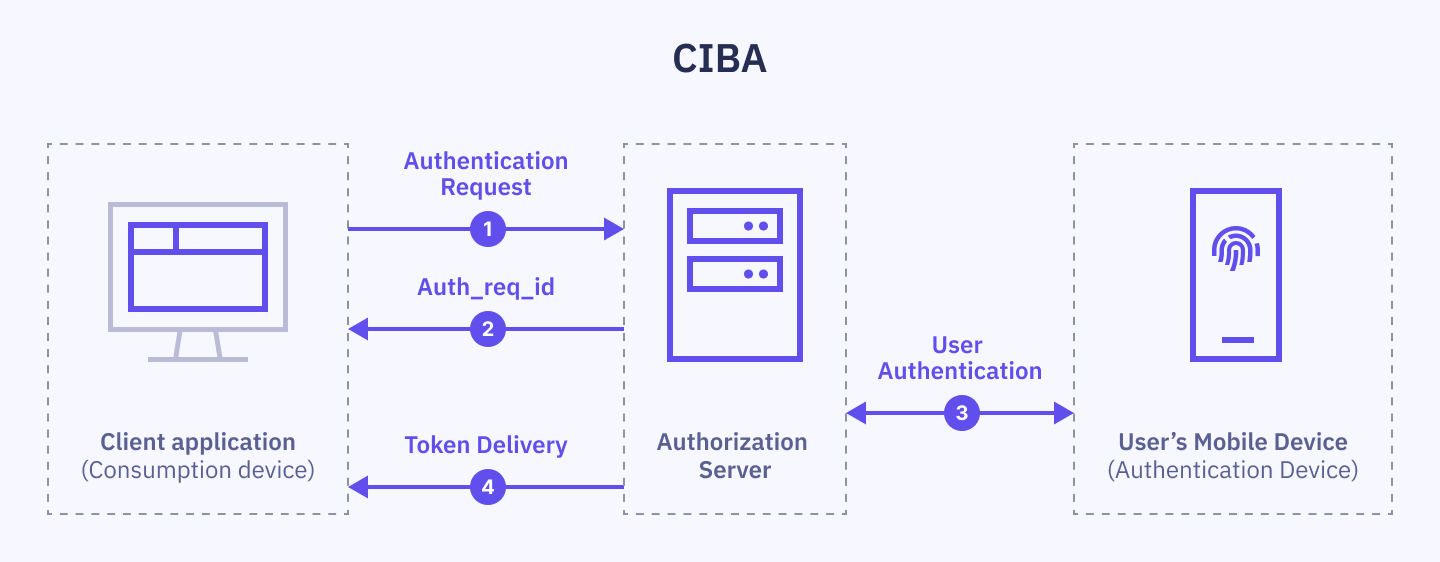
Autorisationsserveren håndterer hovedparten af processen og videresender anmodninger og meddelelser mellem de to andre parter.
Forløbet ser nogenlunde sådan her ud:
- Når medarbejderen sætter processen i gang fra sin side, modtager autorisationsserveren en autentifikationsanmodning, der blandt andet indeholder kundens identifikator.
- Serveren svarer med en unik "autorisationsanmodnings-identifikator", der både bekræfter og hjælper med at spore anmodningen.
- Serveren videresender anmodningen til den, der ringer, og beder vedkommende om at autentificere sig.
- Når den, der ringer, har verificeret sin identitet, videresender serveren dette til virksomhedens system i form af specielle tokens, der bekræfter identiteten på den, der ringer.
Se En introduktion til klientinitieret backchannel-autentifikation(CIBA) for en mere teknisk gennemgang
Hvad skal du bruge for at komme i gang?
Hvis din virksomhed ønsker at implementere opkaldsverifikation med eID, skal du have følgende:
- Kompatibel platform: Dit eksisterende telefonsystem skal understøtte CIBA-processer.
- Kundeidentifikatorer: Du skal have en måde at matche den, der ringer, med en unik identifikator, der kan igangsætte processen.
- En eID-mægler: I mange lande kræver eID-verifikation en certificeret formidler som Idura til at håndtere den juridiske og tekniske implementering.
Opkaldsgodkendelse har udviklet sig meget, siden den gang man kun brugte sikkerhedsspørgsmål. Nationale eID'er giver en fremtidssikret vej frem.
Og det skader bestemt ikke, at næsten alle bruger eID er i de nordiske lande. Den teknologi, du har brug for, findes allerede i dine kunders lommer.


